Sicherheitsrichtlinien technisch durchsetzen: Von der Policy zur gelebten Cloud-Sicherheit
Es ist eine der frustrierendsten Realitäten in vielen österreichischen Unternehmen: Die Sicherheitsrichtlinie liegt als sauber formatiertes PDF im Intranet, wurde vom Vorstand abgesegnet und im letzten Audit brav vorgezeigt. Doch in der Cloud schaut die Praxis völlig anders aus. Dort laufen Container mit veralteten Images, IAM-Rollen haben wild gewachsene Berechtigungen, und niemand kann mit Sicherheit sagen, ob die Verschlüsselung tatsächlich überall aktiv ist. Genau diese Lücke zwischen dokumentierter Policy und tatsächlich gelebter Konfiguration ist für kritische Infrastruktur brandgefährlich – denn im Ernstfall zählt nicht, was im Handbuch steht, sondern was die Systeme tun.
Warum Richtlinien ohne technische Durchsetzung wertlos sind
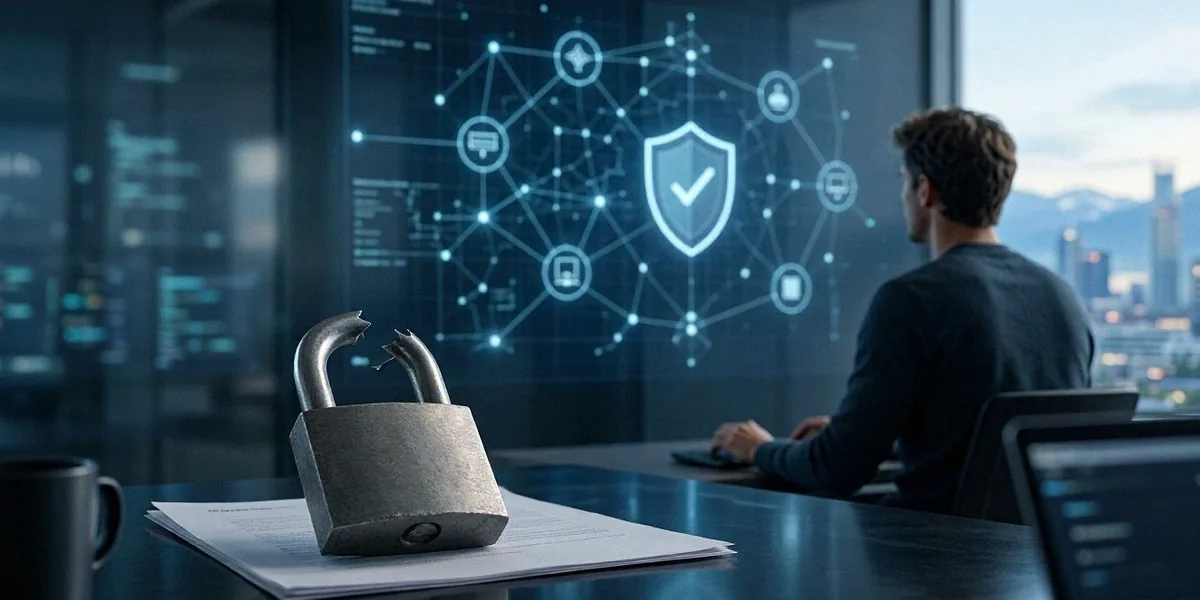
Eine Richtlinie, die nicht technisch erzwungen wird, ist im Grunde eine Absichtserklärung. Bei einem Audit mögen solche Dokumente kurzfristig beruhigen, doch sobald ein Angriff, ein Konfigurationsfehler oder ein interner Verstoß auftritt, zeigt sich die Wahrheit. Wir erleben in Projekten regelmäßig, dass zwischen dem, was die Policy verlangt, und dem, was in der Cloud tatsächlich konfiguriert ist, erhebliche Abweichungen bestehen – oft ohne dass jemand davon wusste.
Der Graben zwischen Papier und Praxis
Typische Lücken, die wir in österreichischen Cloud-Umgebungen finden, sind etwa nicht rotierte Zugangsschlüssel, öffentlich erreichbare Storage-Buckets, überprivilegierte Service-Accounts oder deaktivierte Protokollierung. All das widerspricht meist der eigenen Sicherheitsrichtlinie, bleibt aber unentdeckt, weil niemand kontinuierlich prüft. Der Graben entsteht nicht aus Böswilligkeit, sondern aus fehlender Automatisierung. Besonders heikel wird es, wenn mehrere Teams parallel arbeiten und jede Abteilung ihre eigenen Ressourcen nach Gutdünken konfiguriert.
NIS2 und die österreichische NISG-Novelle: Was jetzt verbindlich wird
Mit der NIS2-Richtlinie der EU und ihrer Umsetzung im österreichischen NISG 2024 werden die Anforderungen deutlich schärfer. Betreiber kritischer Infrastruktur müssen nicht nur dokumentieren, dass sie Risiken managen, sondern nachweisen, dass technische Maßnahmen tatsächlich wirksam sind. Das umfasst Zugriffskontrolle, Verschlüsselung, Betriebskontinuität und Incident-Reporting. Reine Papier-Compliance reicht hier nicht mehr aus – die Aufsichtsbehörden erwarten überprüfbare, technisch durchgesetzte Kontrollen. Wer hier säumig ist, riskiert nicht nur Bußgelder, sondern auch den Vertrauensverlust bei Kunden und Partnern.
Risiken für kritische Infrastruktur: Energie, Verkehr, Gesundheit
Wenn ein Energieversorger, ein Spitalsverbund oder ein Verkehrsleitsystem betroffen ist, geht es nicht mehr um Datenlecks allein, sondern um Versorgungssicherheit. Ein nicht durchgesetzter Zugriffsschutz kann im schlimmsten Fall dazu führen, dass Steuerungssysteme manipuliert oder lahmgelegt werden. Genau deshalb muss Cloud-Sicherheit in diesen Sektoren technisch verankert sein und nicht von der Disziplin einzelner Mitarbeiter abhängen.
Technische Durchsetzung in der Cloud: Die vier Säulen
Wir setzen bei unseren Projekten auf vier technische Mechanismen, die zusammen eine belastbare Grundlage bilden: Policy as Code, automatisierte Compliance-Prüfungen, Identitäts- und Zugriffsmanagement sowie Verschlüsselung. Diese vier Säulen greifen ineinander und machen aus einer Richtlinie eine überprüfbare Realität.
- Policy as Code: Richtlinien werden als ausführbarer Code definiert und automatisch durchgesetzt.
- Automatisierte Compliance-Prüfungen: Kontinuierliche Kontrolle auf Abweichungen von der Soll-Konfiguration.
- Identitäts- und Zugriffsmanagement: Minimale Rechte, MFA und rollenbasierte Zugriffe als erste Verteidigungslinie.
- Verschlüsselung und Schlüsselverwaltung: Dedizierte KMS, Rotation und klare Trennung von Daten und Schlüsseln.
Policy as Code: Richtlinien als ausführbarer Code
Statt Richtlinien in Word zu beschreiben, definieren wir sie als Code, der automatisch geprüft und durchgesetzt wird. Der Open Policy Agent (OPA) ist hier ein bewährtes Werkzeug, ebenso Terraform Sentinel, mit dem sich Regeln direkt in Infrastruktur-Deployments integrieren lassen. Wer eine Ressource ohne Verschlüsselung ausrollen will, bekommt schlicht einen Fehler – die Policy wird zur technischen Barriere.
Automatisierte Compliance-Prüfungen und Drift-Erkennung
Cloud-Umgebungen verändern sich ständig. Deshalb braucht es kontinuierliche Prüfungen, etwa mit AWS Config oder vergleichbaren Diensten, die Abweichungen von der Soll-Konfiguration erkennen. Diese Drift-Erkennung meldet, wenn jemand manuell eine Firewall-Regel öffnet oder eine Verschlüsselung deaktiviert – und kann je nach Reifegrad sogar automatisch korrigieren.
Identitäts- und Zugriffsmanagement (IAM) als erste Verteidigungslinie
Die meisten Vorfälle beginnen mit zu weitreichenden Berechtigungen. IAM muss deshalb nach dem Prinzip der minimalen Rechte funktionieren, mit rollenbasierten Zugriffen, Multi-Faktor-Authentifizierung und regelmäßiger Überprüfung. In österreichischen Umgebungen bedeutet das auch, föderierte Identitäten sauber anzubinden und Dienstkonten restriktiv zu halten.
Verschlüsselung und Schlüsselverwaltung in der Cloud
Verschlüsselung ist kein Häkchen, sondern eine Frage der Schlüsselverwaltung. Wir empfehlen dedizierte Key-Management-Systeme, Rotation und klare Trennung von Daten und Schlüsseln. So bleibt selbst bei einem kompromittierten Speichermedium die Vertraulichkeit gewahrt.
Anomalieerkennung als Frühwarnsystem für Richtlinienverstöße
Selbst die beste Policy kann umgangen werden, wenn jemand mit den richtigen Rechten handelt. Hier kommt Anomalieerkennung ins Spiel: Sie erkennt Muster, die von der Norm abweichen, und liefert damit ein Frühwarnsystem für Richtlinienverstöße.
Was Anomalieerkennung in der Cloud leisten kann
Typische Signale sind ungewöhnliche API-Aufrufe außerhalb der Geschäftszeiten, plötzliche Datenexporte in großem Umfang oder eine Häufung fehlgeschlagener Authentifizierungen. Solche Muster deuten auf Kompromittierung oder Missbrauch hin und lassen sich in Echtzeit erkennen.
Integration in bestehende SIEM- und SOC-Prozesse
Anomalieerkennung entfaltet ihre Wirkung erst, wenn sie in bestehende SIEM-Lösungen und SOC-Prozesse eingebettet ist. In österreichischen Rechenzentren arbeiten viele Teams bereits mit etablierten SIEM-Plattformen; die Cloud-Signale müssen dort sauber integriert werden, damit das SOC reagieren kann. Anbieter wie A-Trust im Identitätsbereich oder Frequentis im Leitstellenumfeld zeigen, wie tief Sicherheit in kritischen österreichischen Systemen verankert ist.
False Positives vermeiden: Kalibrierung und Kontext
Zu viele Alarme machen ein SOC handlungsunfähig. Deshalb kalibrieren wir Anomalieerkennung mit Kontext: Welche Rollen dürfen was, welche Zeiten sind normal, welche Datenmengen sind plausibel? Erst dann wird aus einem Alarm eine belastbare Entscheidungsgrundlage.
Resilienz durch technische Richtlinien: Ausfallsicherheit und Wiederherstellung
Sicherheit und Resilienz sind zwei Seiten derselben Medaille. Technisch durchgesetzte Richtlinien erhöhen nicht nur den Schutz, sondern auch die Fähigkeit, nach einem Vorfall schnell wieder betriebsfähig zu sein.
Backup- und Wiederherstellungsstrategien automatisieren
Backups müssen automatisch, versioniert und gegen Ransomware geschützt erfolgen. Wir definieren Aufbewahrungsfristen und Wiederherstellungsziele als Code und prüfen regelmäßig, ob die Wiederherstellung tatsächlich funktioniert – nicht nur, ob ein Backup-Job grün leuchtet.
Geo-Redundanz und Multi-Cloud-Szenarien
Für kritische Dienste reicht eine einzelne Region nicht aus. Geo-Redundanz und durchdachte Multi-Cloud-Szenarien sorgen dafür, dass ein Ausfall in einem Rechenzentrum den Betrieb nicht lahmlegt. Das gilt besonders für das Stromnetz, wo die APG auf höchste Verfügbarkeit angewiesen ist, ebenso wie für Telekommunikationsinfrastruktur, wie sie A1 betreibt.
Notfallübungen und Chaos Engineering
Resilienz lässt sich nicht theoretisch nachweisen. Wir führen regelmäßige Notfallübungen durch und setzen auf Chaos Engineering, um kontrolliert Fehler zu provozieren. So zeigt sich, ob die technischen Richtlinien im Ernstfall wirklich greifen – von der Wasseraufbereitung bis zur Leitstelle.
Praktische Umsetzung: Unser Fahrplan für österreichische Unternehmen
Aus der Theorie wird Praxis nur mit einem klaren Fahrplan. Wir gehen in vier Schritten vor und berücksichtigen dabei die typischen Hürden österreichischer Organisationen.
- Bestandsaufnahme und Risikoanalyse: Erfassen aller Systeme, Daten und Zugriffe mit Bewertung nach Kritikalität.
- Priorisierung und Pilotprojekt: Start mit einem überschaubaren Projekt und klaren Erfolgskriterien.
- Rollout und kontinuierliche Verbesserung: Schrittweise Ausweitung unter Berücksichtigung von Legacy-Systemen.
- Förderungen und Unterstützung nutzen: Gezielter Einsatz von Fördermitteln zur Verzahnung mit NIS2-Anforderungen.
Schritt 1: Bestandsaufnahme und Risikoanalyse
Zuerst erfassen wir, welche Systeme, Daten und Zugriffe es überhaupt gibt, und bewerten sie nach Kritikalität. Ohne diese Grundlage bleibt jede Maßnahme ein Schuss ins Dunkel.
Schritt 2: Priorisierung und Pilotprojekt
Wir starten mit einem überschaubaren Pilotprojekt – etwa der Absicherung eines zentralen Dienstes – und definieren klare Erfolgskriterien. So entsteht Vertrauen und Erfahrung, bevor der Rollout breit skaliert.
Schritt 3: Rollout und kontinuierliche Verbesserung
Nach dem Pilotprojekt folgt der schrittweise Rollout. Dabei stoßen wir regelmäßig auf Legacy-Systeme und knappe Budgets. Diese Hürden lösen wir durch pragmatische Zwischenschritte und Automatisierung, die langfristig Aufwand spart.
Förderungen und Unterstützung in Österreich
Für die Finanzierung gibt es Unterstützung: Die AWS Digitalisierungsoffensive für österreichische Unternehmen bietet konkrete Fördermöglichkeiten für Cloud- und Sicherheitsprojekte. Wir helfen dabei, diese Mittel gezielt einzusetzen und mit den NIS2-Anforderungen zu verzahnen.
Häufige Fragen (FAQ)
Was bedeutet technische Durchsetzung von Sicherheitsrichtlinien konkret?
Damit ist gemeint, dass Richtlinien nicht nur dokumentiert, sondern als Code definiert und automatisch geprüft werden. Verstöße werden erkannt oder gleich verhindert – etwa durch Policy as Code mit Open Policy Agent oder Terraform Sentinel.
Reicht unsere bestehende Dokumentation für NIS2 und das NISG 2024 aus?
In der Regel nicht. Die österreichische NISG-Novelle 2024 verlangt nachweisbare technische Maßnahmen. Dokumentation allein genügt nicht; es braucht überprüfbare Kontrollen, Protokollierung und kontinuierliche Prüfungen.
Wie lange dauert die Einführung von Anomalieerkennung?
Ein erster Pilot ist oft in wenigen Wochen lauffähig. Die vollständige Integration in SIEM- und SOC-Prozesse sowie die Kalibrierung gegen False Positives dauern typischerweise einige Monate, abhängig von der Komplexität der Umgebung.
Lohnt sich der Aufwand für kleinere Organisationen?
Ja. Gerade kleinere Betreiber kritischer Dienste profitieren, weil automatisierte Prüfungen personelle Engpässe ausgleichen. Förderungen wie die AWS Digitalisierungsoffensive erleichtern den Einstieg.
Wie hängt Resilienz mit Cloud-Sicherheit zusammen?
Technisch durchgesetzte Richtlinien sichern nicht nur Daten, sondern auch die Wiederherstellbarkeit. Automatisierte Backups, Geo-Redundanz und Notfallübungen – etwa für das Stromnetz der APG oder Telekommunikationsdienste von A1 – machen den Betrieb widerstandsfähiger.
Technische Durchsetzung ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess. Wer Sicherheitsrichtlinien in der Cloud wirklich lebt, statt sie nur zu dokumentieren, gewinnt nicht nur Compliance, sondern echte Widerstandsfähigkeit. Gerade für kritische Infrastruktur in Österreich – von Energie über Verkehr bis Gesundheit – ist diese Kultur der gelebten Cloud-Sicherheit der entscheidende Unterschied zwischen einem beherrschbaren Vorfall und einem Ausfall, der das Land betrifft.