Multi-Cloud und Ausfallsicherheit: Wie wir kritische Infrastruktur in Österreich wirklich resilient machen
Multi-Cloud ist in aller Munde – und trotzdem garantieren zwei oder drei Hyperscaler allein noch keine Ausfallsicherheit. Erst wenn Cloud-Sicherheit, Anomalieerkennung und regulatorische Vorgaben wie die NIS2-Richtlinie zusammenspielen, entsteht echte Resilienz für kritische Infrastruktur. Genau diese These ist der Ausgangspunkt unserer Analyse: Wir zeigen, warum österreichische Betreiber von der Energieversorgung über den Finanzsektor bis zum Gesundheitswesen heute mehr brauchen als einen zweiten Cloud-Anbieter im Portfolio – nämlich eine durchdachte Architektur, klare Prozesse und eine gelebte Sicherheitskultur.
Warum Multi-Cloud für kritische Infrastruktur in Österreich unverzichtbar ist
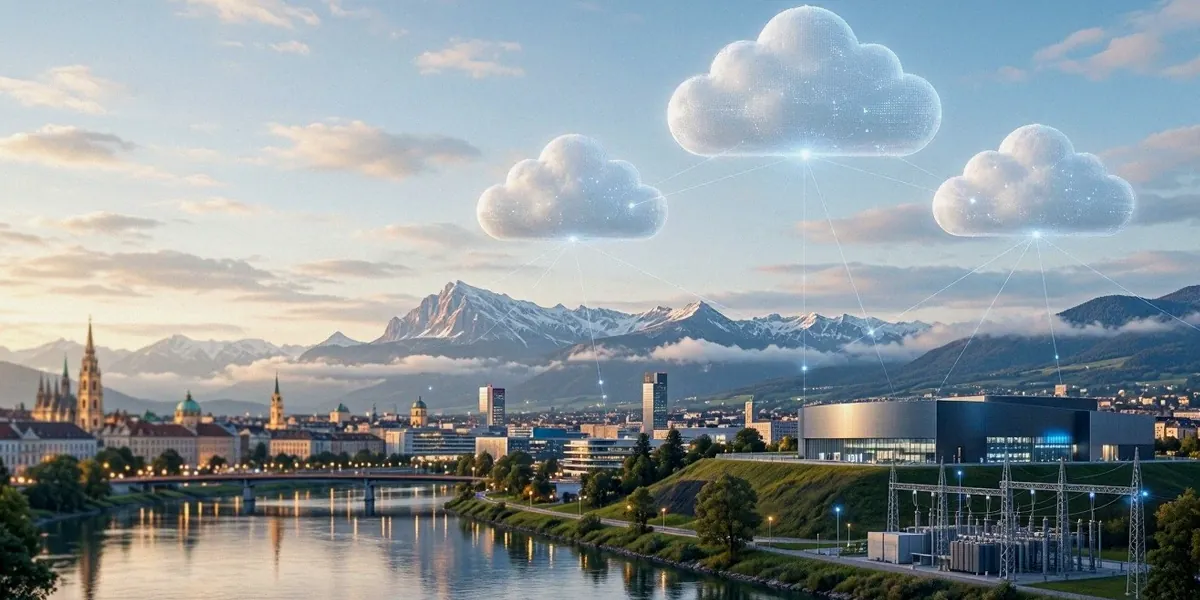
Österreichische Betreiber kritischer Infrastruktur setzen zunehmend auf Multi-Cloud-Strategien, um single points of failure zu vermeiden. Die Logik dahinter ist einfach: Wer seine Workloads ausschließlich bei AWS, Microsoft Azure oder Google Cloud betreibt, macht sich von der Verfügbarkeit eines einzigen Anbieters abhängig. Regionale Player wie A1 Digital und die österreichische Cloud-Initiative ergänzen dieses Bild um eine souveräne Komponente, die gerade für Behörden und regulierte Branchen attraktiv ist.
Single Point of Failure: Warum eine einzige Cloud zu riskant ist
Ein Ausfall bei einem großen Hyperscaler kann ganze Wertschöpfungsketten lahmlegen. Wir haben in den vergangenen Jahren gesehen, wie einzelne Konfigurationsfehler oder regionale Störungen weltweit Dienste beeinträchtigt haben. Für einen Netzbetreiber, ein Krankenhaus oder eine Bank ist das keine theoretische Gefahr, sondern ein operationales Risiko mit unmittelbaren Konsequenzen für die Versorgungssicherheit.
Regulatorische Treiber: NIS2 und die österreichische Umsetzung
Die NIS2-Richtlinie verschärft die Anforderungen an Risikomanagement, Meldepflichten und Lieferkettensicherheit. In Österreich erfolgt die Umsetzung durch das Bundesministerium für Inneres (BMI) und die Rundfunk und Telekom Regulierungs-GmbH (RTR). Betreiber wesentlicher Einrichtungen müssen künftig nachweisen können, dass ihre Architekturen ausreichend widerstandsfähig sind – ein einzelner Cloud-Anbieter wird diesem Anspruch selten gerecht.
Kosten, Kontrolle und Compliance: Die Abwägung für österreichische Betreiber
Multi-Cloud kostet mehr, keine Frage. Zusätzliche Komplexität, doppelte Betriebsaufwände und Lizenzkosten stehen auf der einen Seite. Auf der anderen Seite stehen Kontrolle über Datenstandorte, Compliance mit österreichischem und EU-Recht sowie die Fähigkeit, im Ernstfall umzuschalten. Diese Abwägung muss jedes Unternehmen für sich treffen – pauschal lässt sie sich nicht beantworten.
Ausfallsicherheit architektonisch denken: Redundanz, Failover und geografische Verteilung
Echte Ausfallsicherheit braucht mehr als mehrere Clouds. Sie braucht aktive Redundanz, automatisiertes Failover und geografisch verteilte Rechenzentren – etwa in Wien, Linz und Graz sowie über österreichische Grenzen hinweg. Techniken wie Multi-Region-Deployments, Load Balancing und Chaos Engineering sind dabei keine Buzzwords, sondern konkrete Werkzeuge, die wir in Projekten regelmäßig einsetzen.
Aktive vs. passive Redundanz: Was wirklich schützt
Passive Redundanz bedeutet, dass ein System im Hintergrund bereitsteht, aber nicht aktiv arbeitet. Aktive Redundanz hingegen verteilt die Last kontinuierlich auf mehrere Instanzen. Für kritische Infrastruktur ist in den meisten Fällen die aktive Variante die richtige Wahl, weil sie Ausfälle ohne spürbare Unterbrechung abfedert.
Failover-Automatisierung: Vom Runbook zur selbstheilenden Infrastruktur
Manuelle Runbooks sind ein Anfang, aber im Ernstfall zu langsam. Wir setzen auf automatisierte Failover-Mechanismen, die bei erkannten Störungen selbstständig umschalten. Das erfordert klare Health-Checks, definierte Schwellenwerte und getestete Rollback-Prozesse.
Geografische Verteilung: Österreich, EU und darüber hinaus
Rechenzentren in Wien, Linz und Graz bieten geografische Redundanz innerhalb Österreichs. Wer zusätzlich Standorte in anderen EU-Ländern einbindet, erhöht die Ausfallsicherheit weiter und erfüllt gleichzeitig Datenschutz- und Souveränitätsanforderungen. Bei globalen Diensten ist eine überlegte Verteilung über Kontinente hinweg sinnvoll – aber nur, wenn Latenz und Rechtsrahmen das zulassen.
Cloud-Sicherheit in der Multi-Cloud: Herausforderungen und bewährte Praktiken
Multi-Cloud vergrößert die Angriffsfläche, wenn Identitäten, Verschlüsselung und Netzwerksegmentierung nicht konsistent verwaltet werden. Jede zusätzliche Cloud bringt eigene IAM-Systeme, eigene Logs und eigene Sicherheitsmodelle mit. Ohne einheitliche Standards entstehen Lücken, die Angreifer gezielt ausnutzen. Relevante Rahmenwerke sind die ISO 27001 und das österreichische Informationssicherheitshandbuch, ergänzt durch Werkzeuge wie SIEM- und SOAR-Plattformen.
Einheitliche Identitäts- und Zugriffsverwaltung über alle Clouds
Wir empfehlen eine zentrale Identitätsplattform, die alle Cloud-Anbieter über föderierte Protokolle wie SAML oder OIDC anbindet. Rollen und Berechtigungen werden zentral definiert und über Policy-as-Code durchgesetzt.
Verschlüsselung und Schlüsselmanagement: Wer kontrolliert die Keys?
Die zentrale Frage lautet: Liegen die Schlüssel beim Anbieter oder bei uns? Für kritische Infrastruktur ist ein externes Key Management – etwa über HSM oder einen eigenen Key Vault – meist die sicherere Wahl. So bleibt die Kontrolle auch dann erhalten, wenn ein Anbieter gewechselt werden muss.
Zero Trust als Leitprinzip für kritische Infrastruktur
Zero Trust bedeutet, keinem Gerät und keiner Identität blind zu vertrauen – auch nicht innerhalb des eigenen Netzes. Für Multi-Cloud-Umgebungen ist das Prinzip besonders wertvoll, weil es klare Verifikationspunkte schafft und laterale Bewegung von Angreifern erschwert.
Anomalieerkennung und KI: Frühwarnsysteme für den Ernstfall
Anomalieerkennung mit KI und Machine Learning erkennt ungewöhnliche Muster in Multi-Cloud-Umgebungen – von unerwarteten Datenströmen bis zu verdächtigen API-Aufrufen. Österreichische Forschungseinrichtungen wie das AIT Austrian Institute of Technology arbeiten an entsprechenden Verfahren. In der Praxis kommen Lösungen wie Microsoft Sentinel, AWS GuardDuty und Google Chronicle zum Einsatz, oft kombiniert mit eigenen Modellen.
Wie Anomalieerkennung in Multi-Cloud-Umgebungen funktioniert
Die Systeme lernen Normalverhalten aus historischen Logs und Metriken. Abweichungen – etwa ein plötzlicher Datenexport in ein unbekanntes Land oder ein massenhafter API-Zugriff außerhalb der Geschäftszeiten – lösen Alarme aus. Entscheidend ist die Korrelation über alle Clouds hinweg, nicht die isolierte Betrachtung einzelner Systeme.
False Positives vs. echte Bedrohungen: Die Kunst der Kalibrierung
Zu viele Fehlalarme führen dazu, dass Warnungen ignoriert werden. Wir kalibrieren Modelle daher iterativ, mit klaren Schwellenwerten und regelmäßigem Feedback aus dem Betrieb. Ein ausgewogenes Verhältnis zwischen Sensitivität und Spezifität ist wichtiger als maximale Empfindlichkeit.
Integration in bestehende SOC-Prozesse in Österreich
Anomalieerkennung nützt nur, wenn sie in bestehende Security Operations Center eingebettet ist. Wir binden Alarme direkt in Ticket-Systeme und Incident-Response-Workflows ein, damit Reaktionen schnell und nachvollziehbar erfolgen.
NIS2 und Resilienz: Was österreichische Betreiber jetzt umsetzen müssen
Die NIS2-Richtlinie verlangt von betroffenen Organisationen ein umfassendes Risikomanagement, klare Meldepflichten bei Sicherheitsvorfällen und Maßnahmen zur Absicherung der Lieferkette. In Österreich wird die Richtlinie durch das BMI und die RTR umgesetzt. Multi-Cloud-Architekturen können dabei helfen, diese Vorgaben zu erfüllen – vorausgesetzt, sie sind sauber dokumentiert und getestet.
Die wichtigsten NIS2-Pflichten für kritische Infrastruktur
- Risikomanagement über den gesamten Lebenszyklus von Systemen
- Meldepflichten bei erheblichen Sicherheitsvorfällen innerhalb definierter Fristen
- Sicherheit der Lieferkette inklusive Drittanbieter und Cloud-Dienstleister
- Regelmäßige Schulungen und Bewusstseinsbildung der Mitarbeitenden
- Nachweisbare Business-Continuity- und Notfallpläne
Multi-Cloud als Enabler für NIS2-Compliance
Multi-Cloud erleichtert die Erfüllung mehrerer NIS2-Anforderungen: geografische Redundanz, Ausfallsicherheit und die Möglichkeit, Anbieter bei Nichterfüllung zu wechseln. Wichtig ist, dass die Architektur dokumentiert und die Verantwortlichkeiten klar geregelt sind.
Lieferketten und Drittanbieter: Wer haftet bei Ausfällen?
Die Verantwortung bleibt beim Betreiber – auch dann, wenn der Ausfall durch einen Cloud-Anbieter verursacht wurde. Wir raten daher zu klaren vertraglichen Regelungen, SLA-Definitionen und regelmäßigen Audits der Dienstleister.
Unser Fazit: Resilienz ist kein Produkt, sondern ein Prozess
Multi-Cloud und Ausfallsicherheit sind keine einmalige Entscheidung, sondern erfordern kontinuierliche Übung, Überwachung und Anpassung. Wir rufen österreichische Betreiber dazu auf, Resilienz als strategische Kernaufgabe zu begreifen und in ihre Unternehmenskultur zu integrieren. Wer Resilienz nur als IT-Thema behandelt, wird im Ernstfall scheitern.
Echte Resilienz entsteht durch kontinuierliche Verbesserung, regelmäßige Notfalltests und eine gelebte Sicherheitskultur – nicht durch den bloßen Einsatz mehrerer Clouds. Genau hier setzen wir mit unserer Arbeit bei seccrit.eu an.
FAQ
Was bedeutet Multi-Cloud konkret für kritische Infrastruktur?
Multi-Cloud bedeutet, Workloads bewusst auf mehrere Cloud-Anbieter zu verteilen, um Abhängigkeiten zu reduzieren und Ausfallsicherheit zu erhöhen. Für kritische Infrastruktur ist das ein zentraler Baustein, aber nur in Kombination mit Cloud-Sicherheit, Anomalieerkennung und NIS2-Compliance wirklich wirksam.
Reicht ein zweiter Cloud-Anbieter für NIS2-Compliance?
Nein. NIS2 verlangt umfassendes Risikomanagement, Meldeprozesse und Lieferkettensicherheit. Ein zweiter Anbieter allein erfüllt diese Anforderungen nicht. Es braucht dokumentierte Architekturen, getestete Failover-Prozesse und klare Verantwortlichkeiten.
Welche Rolle spielen österreichische Rechenzentren in Wien, Linz und Graz?
Sie ermöglichen geografische Redundanz innerhalb Österreichs und helfen, Datenstandort- und Souveränitätsanforderungen zu erfüllen. In Kombination mit EU-weiten Standorten ergibt sich eine robuste Verteilung.
Wie unterstützt Anomalieerkennung den Betrieb kritischer Infrastruktur?
Anomalieerkennung erkennt ungewöhnliche Muster frühzeitig – etwa verdächtige API-Aufrufe oder unerwartete Datenströme. Sie liefert dem SOC wertvolle Frühwarnsignale und verkürzt die Reaktionszeit im Ernstfall.
Welche Standards sind für österreichische Betreiber besonders relevant?
Die ISO 27001 und das österreichische Informationssicherheitshandbuch bilden bewährte Grundlagen. Ergänzend sind die Vorgaben aus NIS2 sowie die Umsetzung durch BMI und RTR maßgeblich.